

Falhas em Sistemas Críticos Embarcados: O Que a Engenharia de Software e Hardware Automotivo Aprende com Recalls de Unidades Hidráulicas
Uma análise detalhada sobre arquitetura tolerante a falhas, barramento CAN e confiabilidade de componentes mecatrônicos sob a ótica da engenharia moderna.
Conteúdo auditado por especialistas • Política Editorial E-E-A-T
- Arquitetura de Controle e a Importância da Unidade Hidráulica
- O Ponto Crítico: Falha no Motor da Bomba
- Impacto Operacional e Financeiro: A Equação da Qualidade
- Comparativo: Abordagens de Diagnóstico e Tolerância a Falhas
- Checklist de Confiabilidade para Sistemas Críticos de Software e Hardware
- Perguntas Frequentes (FAQ)
- 1. Como o motor da HCU afeta o controle de estabilidade?
- 2. O veículo perde totalmente os freios em caso de pane no motor da bomba?
- 3. Qual o tempo médio de reparo e como funciona a validação pós-troca?
- 4. Por que recalls demoram anos para acontecer após a fabricação do veículo?
- 5. Atualizações de software over-the-air (OTA) poderiam resolver esse tipo de problema?
A confiabilidade de sistemas críticos automotivos representa uma das fronteiras mais complexas da engenharia de software e hardware embarcado. Quando um componente essencial como a Unidade de Controle Hidráulico (HCU) apresenta instabilidade em campo, não estamos apenas diante de um problema logístico de pós-venda, mas sim de um estudo de caso fundamental sobre segurança funcional, tolerância a falhas e redundância em sistemas ciberfísicos.
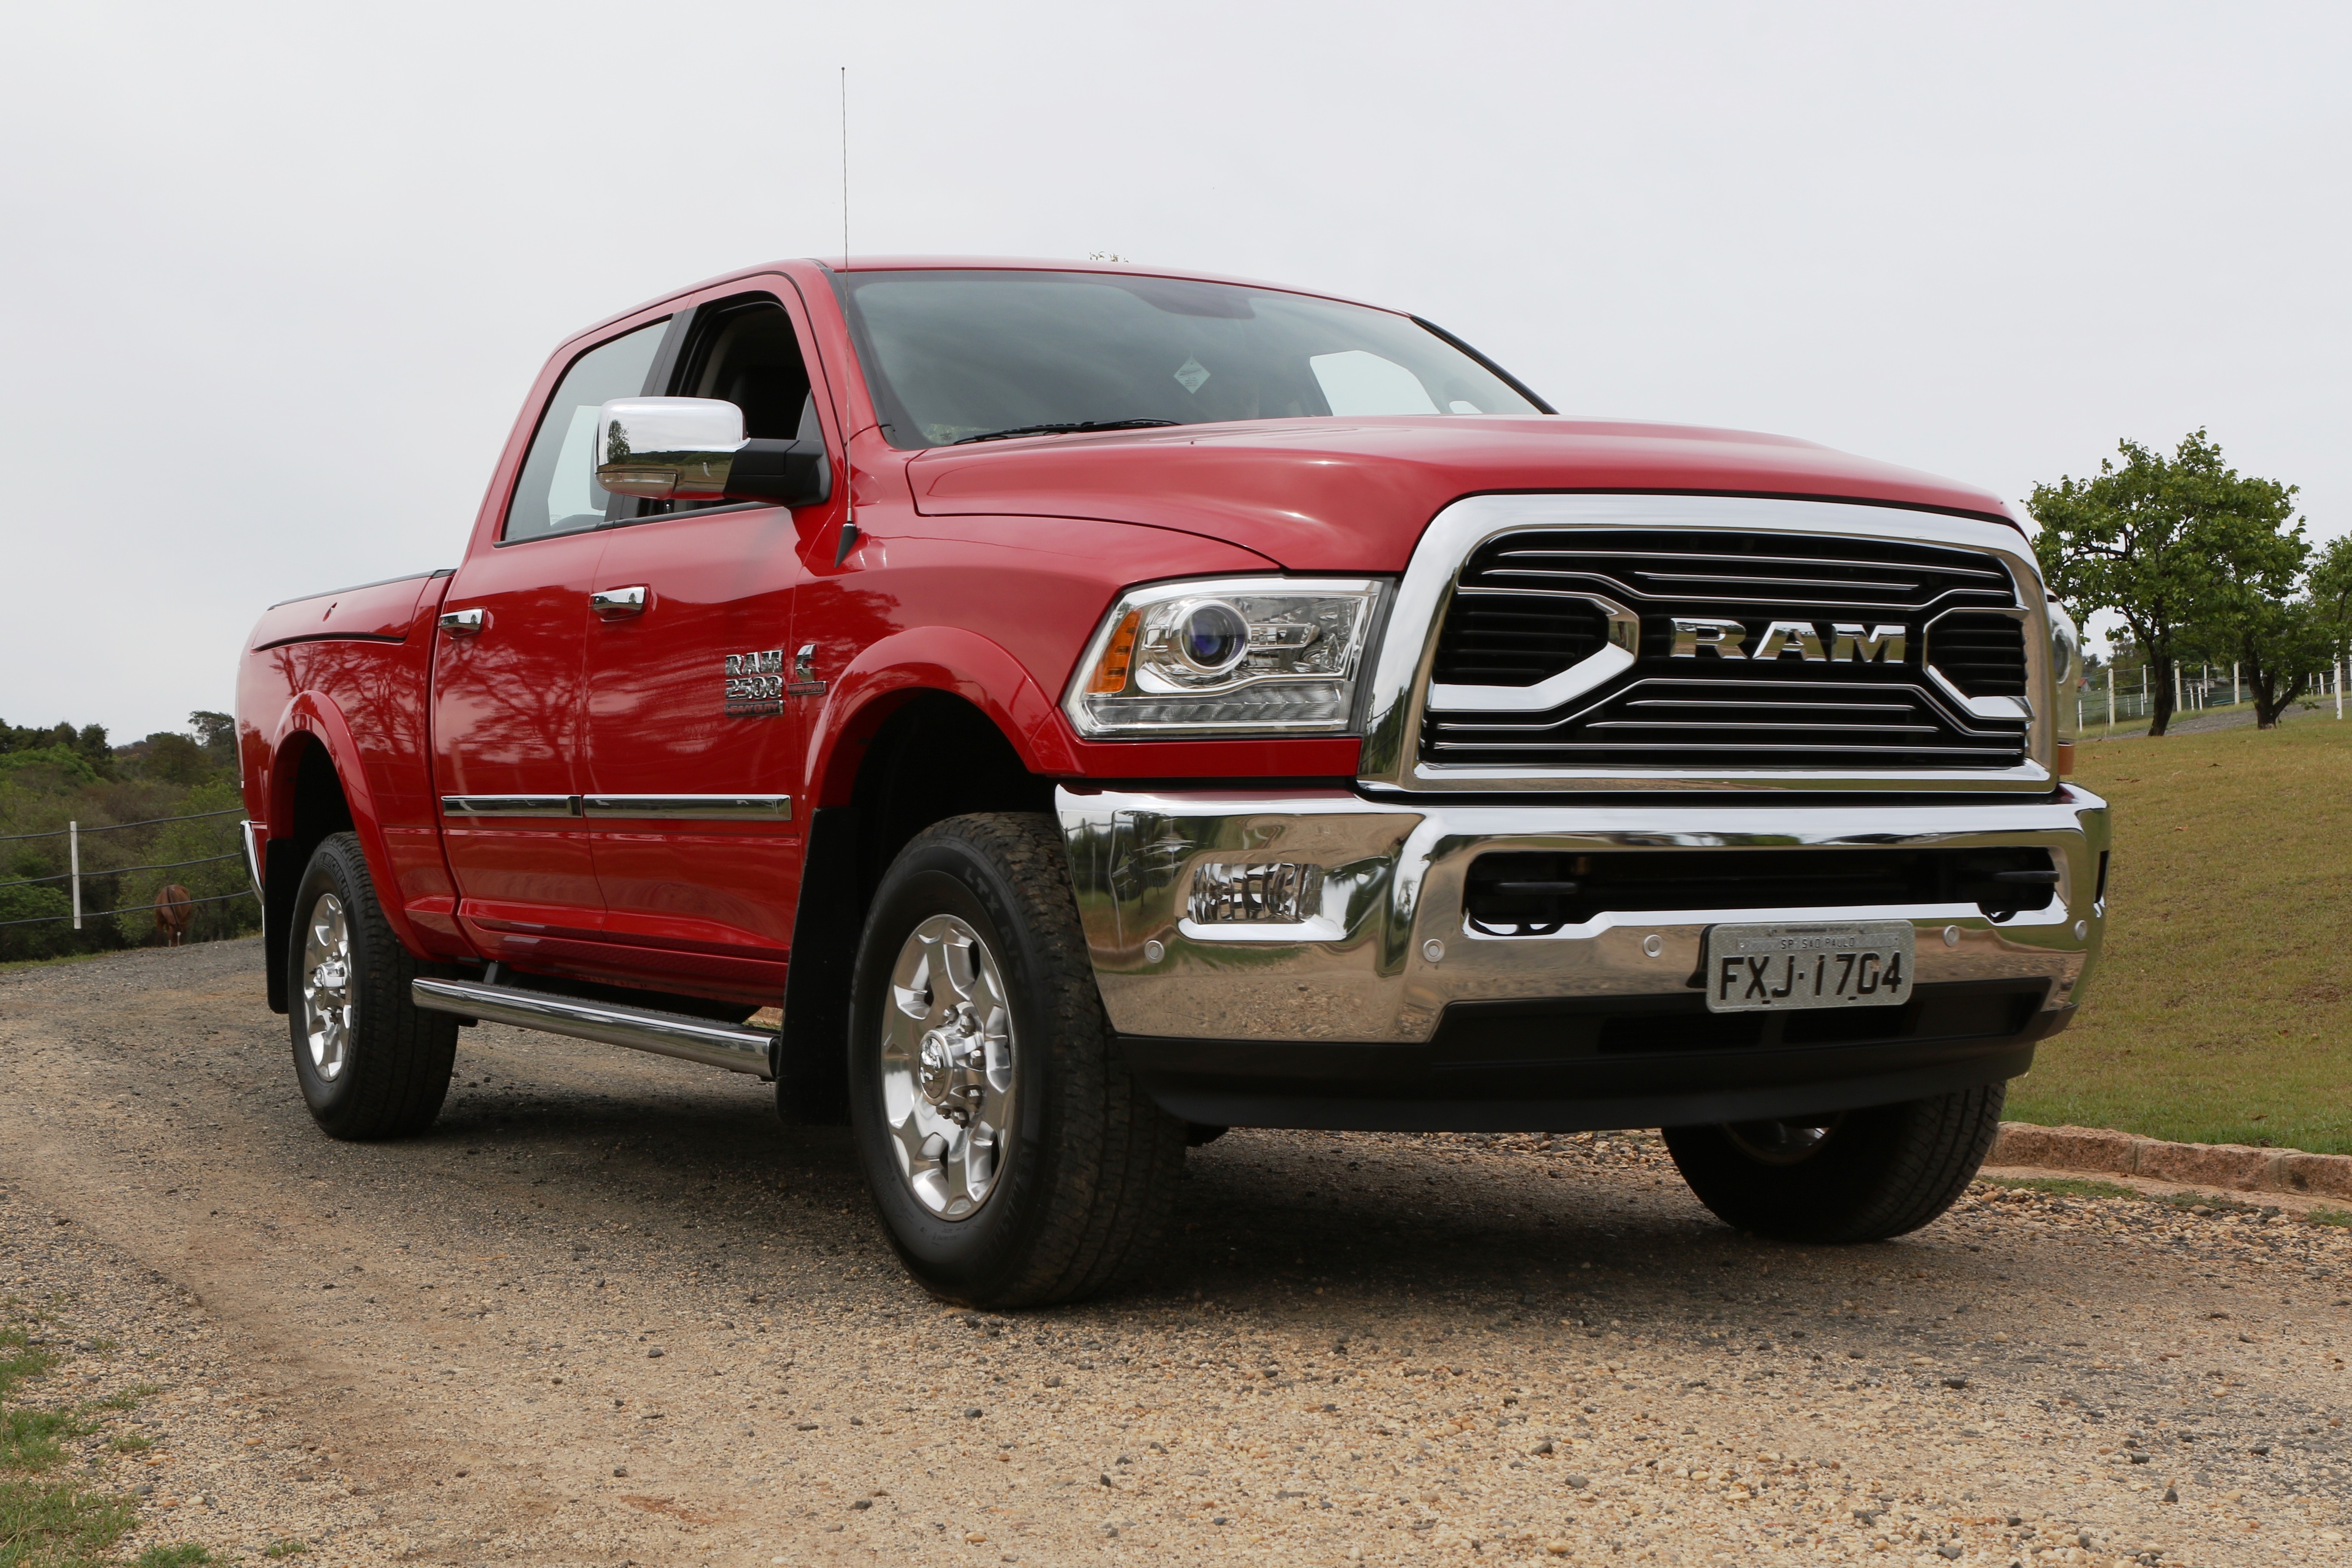
A recente convocação de mais de 1.000 unidades da picape RAM 2500 (ano-modelo 2018) para a substituição do motor da bomba da HCU ilustra perfeitamente as ramificações operacionais e financeiras de uma falha de hardware em componentes mecatrônicos de alto esforço. Compreender a interação entre atuadores mecânicos, sensores e firmware é vital para equipes de engenharia que desenvolvem tecnologia robusta.
Arquitetura de Controle e a Importância da Unidade Hidráulica
Nos veículos modernos, sistemas como o ABS (Anti-lock Braking System), o ESC (Controle Eletrônico de Estabilidade) e o TCS (Sistema de Controle de Tração) não operam isoladamente. Eles formam uma malha integrada gerenciada por microcontroladores dedicados (ECUs) que se comunicam através de redes CAN (Controller Area Network) de alta velocidade.
A Unidade de Controle Hidráulico funciona como o coração executivo desse ecossistema. Enquanto os algoritmos de controle processam leituras de sensores de velocidade de roda, ângulo de esterço e aceleração lateral a cada milissegundo, a HCU é encarregada de modular fisicamente a pressão do fluido de freio em cada roda por meio de válvulas solenoides e de um motor de bomba de recirculação.
O Ponto Crítico: Falha no Motor da Bomba
Quando o motor da bomba da HCU falha por desgaste elétrico precoce, superaquecimento ou defeito fabril no enrolamento, o sistema perde a capacidade de recompor a pressão hidráulica rapidamente. Na prática, isso compromete a modulação ativa das pinças de freio.
Se o firmware detecta uma anomalia de corrente ou ausência de resposta do motor, o protocolo de segurança entra em ação: o sistema desarma o controle de estabilidade e o ABS para evitar respostas erráticas, acende a luz de alerta no painel e degrada o sistema para frenagem puramente hidráulica convencional. Em veículos pesados, que frequentemente superam 3,5 toneladas de peso bruto total, a ausência de mitigação eletrônica amplia drasticamente o risco de perda de controle direcional e aumenta a distância de frenagem.
Impacto Operacional e Financeiro: A Equação da Qualidade
Na engenharia de software e confiabilidade de produto, o custo da não conformidade cresce exponencialmente de acordo com a fase em que o defeito é identificado. A metodologia conhecida como "Regra de Dez" evidencia que corrigir uma falha em campo (fase de produção e uso) custa ordens de magnitude a mais do que saná-la na fase de arquitetura de requisitos.
Considere a simulação de custos para a substituição de 1.024 unidades de um módulo crítico:
- Custo médio da peça sobressalente (motor/bomba HCU): R$ 3.800,00 por veículo.
- Mão de obra qualificada da concessionária (1 hora de reparo técnico): R$ 350,00.
- Logística de distribuição, gestão de chamados e conformidade regulatória: R$ 250,00 por veículo.
- Custo direto unitário de intervenção: R$ 4.400,00.
Em uma campanha de 1.024 veículos, o impacto financeiro direto atinge R$ 4.505.600,00. Este valor não inclui custos indiretos de imagem, retenção de clientes e possíveis litígios civis, demonstrando por que os processos de validação de hardware in the loop (HIL) e testes de estresse em ciclo de vida acelerado são investimentos indispensáveis.
Comparativo: Abordagens de Diagnóstico e Tolerância a Falhas
A tabela abaixo contrasta as principais abordagens de engenharia utilizadas para monitorar a integridade de atuadores críticos embarcados:
| Abordagem Técnica | Vantagens na Engenharia | Desvantagens / Desafios | Complexidade de Software |
|---|---|---|---|
| Monitoramento por Feedback de Corrente (Shunt) | Baixo custo de hardware; detecção rápida de curto-circuito ou circuito aberto no motor. | Não prevê desgaste mecânico antes da pane elétrica efetiva. | Baixa a Média |
| Redundância Modular Dupla (Dual HCU) | Tolerância total a falhas; operação contínua sem degradação imediata de segurança. | Alto custo; aumento de peso e complexidade de empacotamento físico. | Alta |
| Manutenção Preditiva via Telemetria / Edge AI | Identificação de padrões anômalos de pulso antes da falha completa do atuador. | Demanda poder de processamento computacional e conectividade contínua. | Muito Alta |
| Fail-Safe Convencional com Bypass | Desativação segura das funções eletrônicas mantendo a linha hidráulica direta. | Exige intervenção humana urgente e aumenta o esforço de controle do operador. | Baixa |
Checklist de Confiabilidade para Sistemas Críticos de Software e Hardware
Equipes de engenharia de software e mecatrônica devem adotar critérios rigorosos para garantir que subsistemas de segurança mantenham resiliência operacional durante toda a vida útil do produto:
- Padrões de Qualidade de Código: Conformidade integral com normas como MISRA C/C++ para software automotivo, evitando estouro de pilha e comportamentos indefinidos.
- Validação por ISO 26262: Classificação ASIL (Automotive Safety Integrity Level) adequada para módulos de controle dinâmico, exigindo ASIL D para sistemas de frenagem.
- Testes de Hardware-in-the-Loop (HIL): Simulação de cenários de sobretensão, subvoltagem e travamento mecânico do atuador em bancada automatizada contínua.
- Mapeamento de Degradação Graciosa: Planejamento arquitetural para que a falha de um periférico secundário nunca desabilite o barramento de comunicação principal da rede de controle.
Perguntas Frequentes (FAQ)
1. Como o motor da HCU afeta o controle de estabilidade?
O controle eletrônico de estabilidade atua aplicando frenagens seletivas e micrométricas em rodas específicas para corrigir saídas de frente ou traseira. Esse processo exige que o motor da bomba da HCU gere pressão quase instantânea no circuito hidráulico correspondente. Caso a bomba apresente falha, a central eletrônica não consegue aplicar a pressão necessária, desativando a função para impedir comportamentos inconsistentes.
2. O veículo perde totalmente os freios em caso de pane no motor da bomba?
Não. Em arquiteturas com circuitos projetados sob o princípio de fail-safe, a linha de freio convencional permanece ativa por meio da força mecânica exercida pelo pé do condutor no pedal e assistida pelo servofreio. O que se perde é o auxílio eletrônico de antibloqueio (ABS), o controle de tração e a estabilidade dinâmica, exigindo maior distância e controle manual em frenagens bruscas.
3. Qual o tempo médio de reparo e como funciona a validação pós-troca?
A substituição física de componentes da unidade de controle hidráulico normalmente consome cerca de 1 hora de serviço em oficina especializada. Após a montagem, o técnico realiza o procedimento de sangria do fluido de freio e conecta a ferramenta de diagnóstico à porta OBD-II para calibrar o sensor de ângulo, purgar o ar residual da bomba via software e validar a comunicação no barramento CAN.
4. Por que recalls demoram anos para acontecer após a fabricação do veículo?
Falhas decorrentes de fadiga de materiais, degradação de isolamento elétrico ou tolerâncias dimensionais acumuladas frequentemente só se manifestam após ciclos repetidos de uso térmico e mecânico no mundo real. O processo envolve a coleta de dados de campo pela rede de concessionárias, análises de engenharia de confiabilidade e investigação da causa-raiz junto aos fornecedores de autopeças de primeiro nível (Tier 1).
5. Atualizações de software over-the-air (OTA) poderiam resolver esse tipo de problema?
Se a falha decorrer de desgaste mecânico prematuro ou defeito construtivo no enrolamento do motor elétrico da bomba, uma intervenção de software não consegue sanar a causa física. Atualizações lógicas poderiam apenas aprimorar algoritmos de detecção precoce de desgaste, emitindo alertas preventivos no painel antes que o componente pare totalmente de operar.
Precisa calcular ou resolver isso agora?
Acesse nossas 77 calculadoras e ferramentas gratuitas de Finanças, CLT, Texto, Dev e Mídia com precisão oficial auditada.
Sobre a Equipe Editorial NewSoba
Formada por desenvolvedores, analistas de finanças e redatores dedicados a simplificar a legislação brasileira (CLT, tributária e fiscal) e utilitários tecnológicos diários. Nossas análises são atualizadas continuamente para garantir precisão e confiabilidade.
Conheça nossos padrões editoriais e transparência →